ISO27001认证收费情况
在当今数字化浪潮席卷各行各业的时代,信息已成为企业较核心的资产之一。无论是初创的科技公司,还是已经步入成熟期的制造企业,都不可避免地要面对数据泄露、网络攻击以及内部管理疏漏等风险。在这样的背景下,ISO27001信息安全管理体系认证,作为国际上较具权威性的信息安全标准之一,正被越来越多的企业纳入管理议程。然而,当我们真正决定要启动这项认证工作时,首先要面对的一个现实问题,就是它的收费情况。这并非一个简单的“一口价”数字,而是由多方因素共同构成的综合成本。
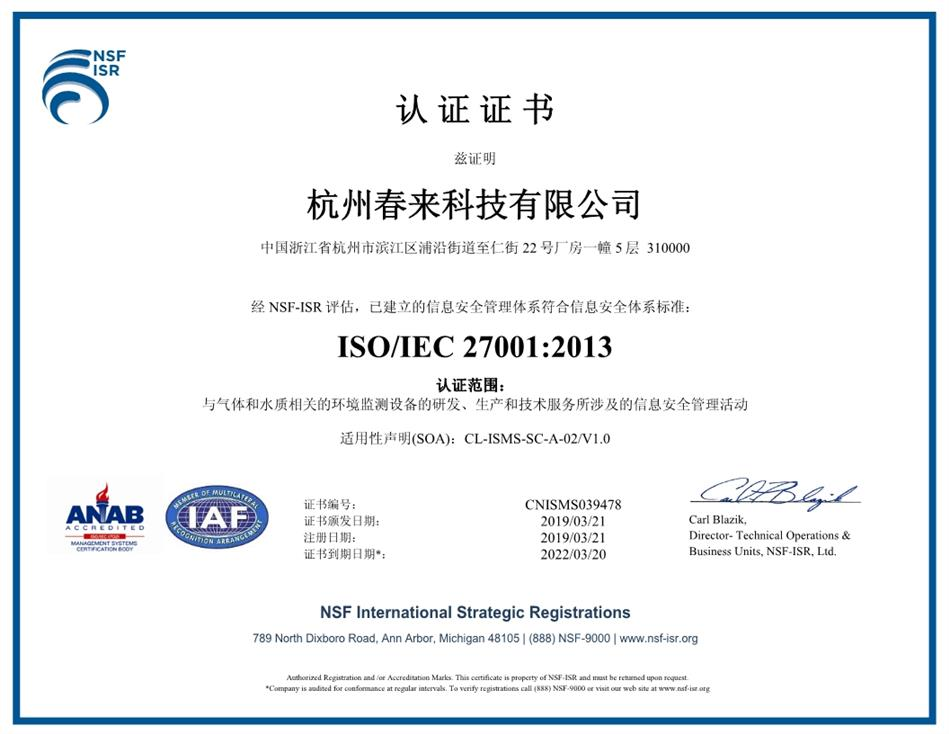
首先,我们要明白,ISO27001认证并非一次性的消费品,而是一个建立、运行、监督和持续改进的循环过程。其费用构成通常分为两大块:一是建立体系所需的咨询辅导费用,二是第三方认证机构收取的审核认证费用。
体系建立阶段的投入:咨询与辅导
对于大多数企业而言,内部通常缺乏对ISO27001标准条款进行深度解读和落地的专业人员。因此,聘请一家专业的咨询机构来协助建立体系,往往是确保顺利通过认证的决定性步骤。这一阶段的费用,如同为一座大厦打下坚实的地基。
咨询费用的高低,主要取决于企业的现状与目标之间的差距。一个信息化程度较高、已有一定信息安全基础的企业,在文件编写、流程梳理上会相对顺畅,所需的工作量较小。而一个业务流程复杂、涉及多套信息系统且缺乏统一安全管理策略的企业,其差距分析、风险评估以及控制措施设计的工作量则会成倍增加。
贝安咨询作为行业内深耕多年的专业机构,我们在这里真诚地提醒各家企业:在考察咨询服务报价时,不应仅仅横向比较价格数字,更要关注服务内容的全过程性。一份专业的服务合同,应至少涵盖前期的差距分析、资产识别、风险评估、体系文件编制、内部审核、管理评审协助以及模拟审核等环节。若缺乏前期垫脚石的铺垫,后期认证时可能会面临诸多意想不到的整改与返工,其时间成本与额外消耗往往远超当初节省下来的咨询费。
认证审核阶段的收费:规模与复杂度决定
当体系运行满三个月并完成一次完整的内部审核后,便进入了认证审核环节。这一部分的费用直接由认证机构收取,其标准通常受到两大因素的制约:企业的人员规模与行业的复杂度。
粗略来看,认证机构会根据企业的员工总数来确定所需的审核人日数。例如,一家只有二十名员工、且业务形态单一的贸易公司,与一家拥有上千名员工、涵盖研发、生产、销售多业态的大型集团,其审核所需的现场天数截然不同。审核人日数越多,自然总费用也就越往上浮动。
此外,行业的信息风险属性也是定价的重要依据。通常,软件研发、互联网服务、金融科技、数据中心托管等以数据为血液的行业,在审核时会被执行比传统制造业更严格、更细致的抽样监督。这并非认证机构的“歧视”,而是因为标准本身要求风险评估必须贴合实际,高信息价值场景下的核查深度必然有所不同。因此,在询价时,清晰地描述自身的行业属性及核心业务流程,是获得准确报价的前提。
关于认证年度的不为人知
对于初次涉足ISO27001认证的企业,往往会忽略一个核心成本——证书的三年有效期。这并非一次性的“买卖”,而是包含了首年正审与随后两年的年度监督审核。许多企业在首次报价时只盯着第一年的费用,却忽略了后续两年的平均成本支出。
通常,监督审核的费用约为首次认证费用的三分之一左右,但这部分并非固定不变,它依然与企业的变化程度挂钩。如果在后续的运营中,企业发生了重大的架构调整、办公环境迁移或核心业务变更,监督审核的人日就可能相应增加。这就提醒了我们,在规划预算时,应当将三年的总费用做一个平摊核算,而不是孤立地看待首年的支出。
地域与机构选择的微妙影响
除了上述的客观因素外,选择不同地域的认证机构或咨询伙伴,也会带来费用的差异。一线城市的头部认证机构因其品牌背书与资源整合能力,报价会略高于区域性的普通机构。但这并不意味着选择低价就“吃亏”,关键在于机构的执业口碑与审核标准的严肃性。一个能够严格按照国际规范运作、既对企业负责又对社会负责的机构,其审核结论的公信力,往往能为企业在政府招标或大客户供应商审核中增加极重的砝码。
贝安咨询始终认为,认证的“成本”不应只看眼前的数字,更要看长远的价值。一次成功的ISO27001认证,不只是换来一张挂在墙上的证书。在越来越强调数据安全的商业环境中,它实际是向客户、合作伙伴以及投资机构递出的一张“信任通行证”。它证明了这家企业拥有成熟的风险应对机制,能够保障信息的机密性、完整性与可用性,这本身就是一种极具远见的商业竞争策略。

回归成本,看透价值
综合来看,ISO27001认证的总费用属于中等水平的管理投资,远低于一次重大信息安全事件可能给企业声誉带来的损失与经济赔偿。正如我们贝安咨询在与各条业务线的企业接触时常常建议的那样,不妨将这次认证的过程视为一次对企业内部信息资产管理的全面“体检”。通过辅导老师耐心的梳理、各层级人员的访谈,许多潜藏在日常流程中的数据安全隐患将被彻底暴露并修复。
费用的高低,归根结底取决于企业管理层对信息安全理解的深度以及对标准落地的决心。如果您希望得到一份为您企业量身定制的、清晰的费用构成解析与认证建议规划,欢迎在后台留言与我们深入交流。在信息安全的道路上,贝安咨询愿做您坚实的同行伙伴,助您以合理的投资,收获长效的安全保障。
Copyright©2021-2021 杭州贝安企业管理有限公司 www.lsryhg.com浙ICP备07024803号-7 浙公网安备33010802014274号